让存量设备拥有可信身份
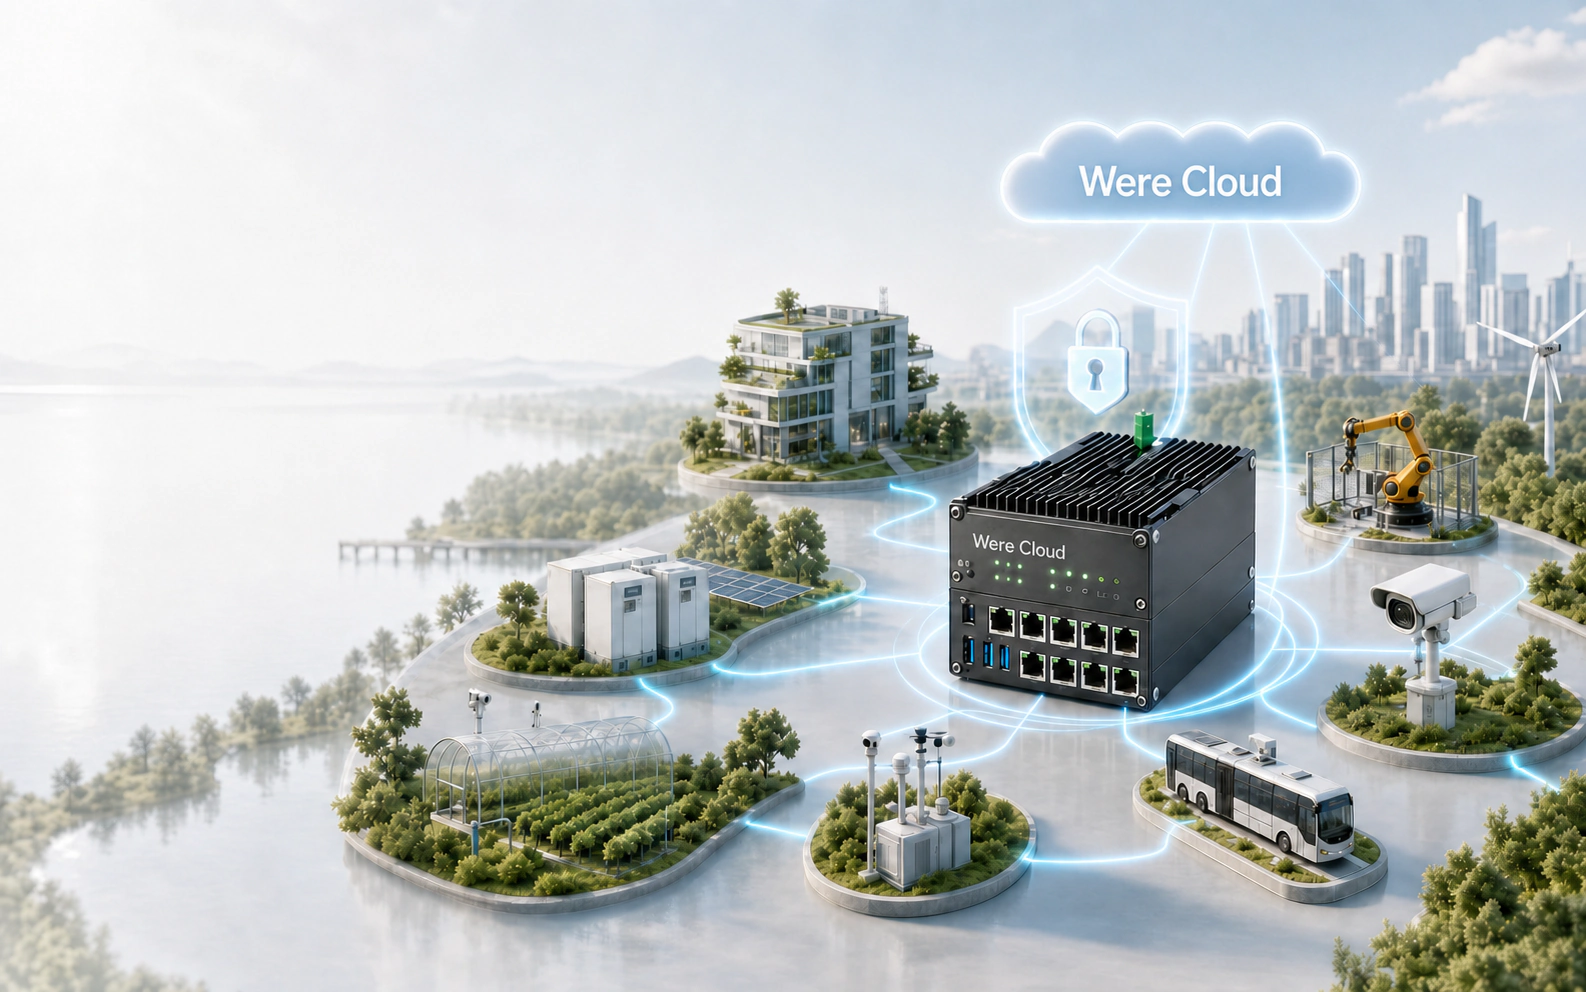
TNA 面向计算与存储资源受限的终端设备,以轻量方式提供身份与密钥能力,帮助老旧设备安全接入云端。
- 唯一身份:为每台设备绑定可验证的数字身份。
- 密钥保护:保护认证材料和敏感参数,降低凭据泄露风险。
- 加密通信:建立设备到边缘或云端的可信加密通道。
- 快速集成:保留现有业务逻辑,缩短存量设备安全改造周期。
零信任设备接入
设备每次建立连接时均验证身份与策略,并根据设备类型、场所和业务需求授予最小必要权限。异常行为可触发限流、隔离或重新认证。
适用设备
传感器、门禁终端、工业控制单元、环境采集器以及无法直接支持现代安全协议的存量终端。
Agentic IoTAI 智能规则引擎
Trust Identity可信设备身份
Cloud Native云原生支持
Open API开放生态集成